 147
Античит — это цифровая служба безопасности игры, которая непрерывно следит, чтобы никто не лез в память процесса, не перехватывал управление прицелом и не нарушал правила матча. В соревновательных шутерах простая проверка файлов на диске давно не работает: софт для взлома стал сложнее, поэтому защита переместилась в ядро Windows, на серверы и даже в настройки BIOS. Мы, команда разработчиков приватных читов SMGCHEATS, простыми словами разберем, как работает античит, почему разработчики так держатся за режим ядра и что именно происходит в системе за секунду до вашего выстрела.
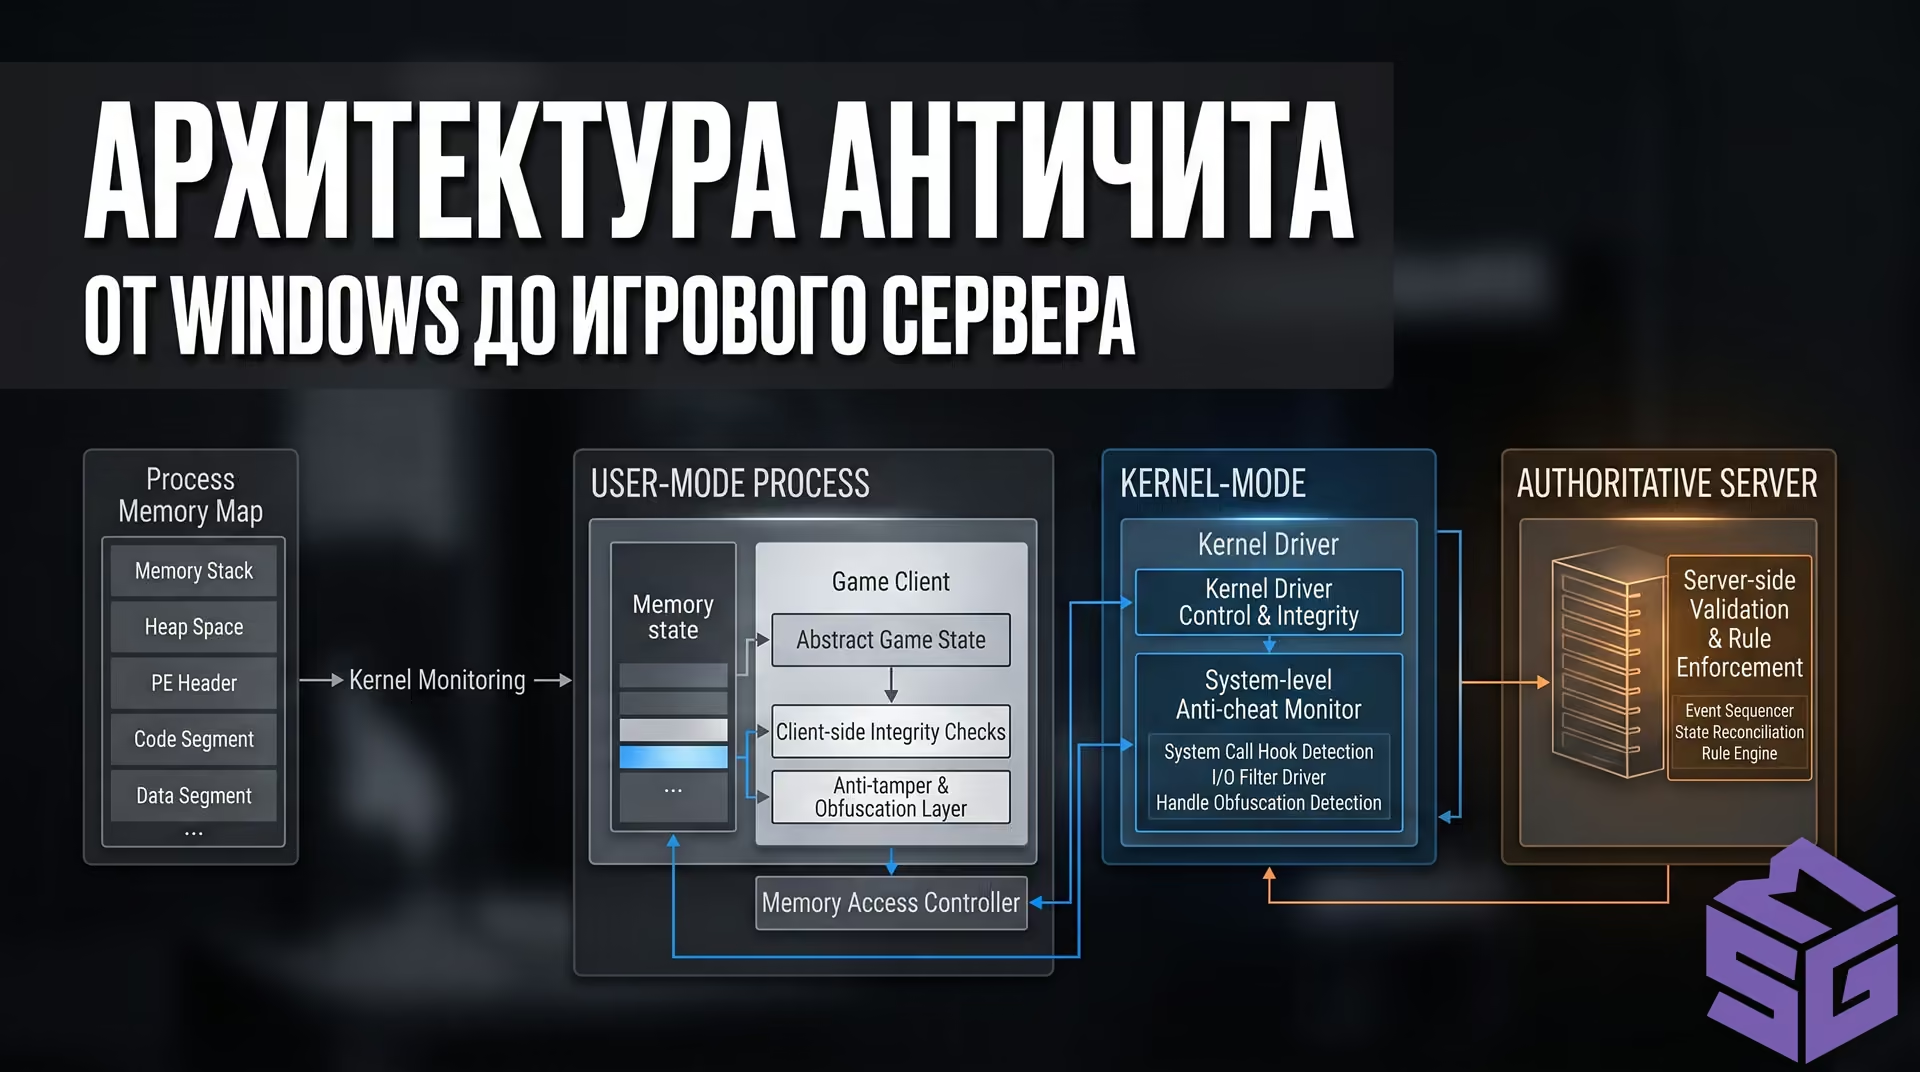
Как распределяются уровни защиты: от обычной программы до ядра Windows и игрового сервера
Перед каждым вашим выстрелом система безопасности проводит быструю цепочку проверок: драйвер ядра следит, чтобы чужие программы не подсматривали координаты в памяти, клиентский модуль проверяет оверлеи, а сервер рассчитывает, могли ли вы физически увидеть цель из-за угла.
| Зона контроля | Где работает | Что проверяется | Как пресекает нарушение |
|---|---|---|---|
| Оперативная память | Пользователь / Ядро | Попытки сторонних программ читать или менять адреса игры | Снятие прав на чтение через системные фильтры ядра |
| Системные драйверы | Ядро Windows (Ring 0) | Запуск опасных утилит из черного списка уязвимостей | Блокировка подозрительного софта вместе с защитой изоляции ядра (HVCI) |
| Разъемы железа (PCIe) | Материнская плата (IOMMU) | Попытки считывать ОЗУ отдельными внешними платами | Аппаратная изоляция ячеек памяти на уровне процессора |
| Сетевые пакеты | Сервер игры | Скорость бега, стрельба сквозь стены и тайминги команд | Отказ в синхронизации позиции и откат персонажа назад |
| Движения мыши | Клиент / Нейросети | Ровные машинные линии наводки и реакция быстрее 50 мс | Распознавание аимбота по неестественной микромоторике |
Ни один современный античит не полагается на что-то одно: если защита дает сбой на компьютере игрока, читера страхует и ловит серверный алгоритм.
В Windows есть четкая иерархия прав: обычные программы работают в «гостевой зоне» (Ring 3), а ключевые службы операционной системы — в «комнате управления», то есть ядре (Ring 0). Если программа для нечестной игры запускается с правами ядра, обычный античит из гостевой зоны ее попросту не заметит.
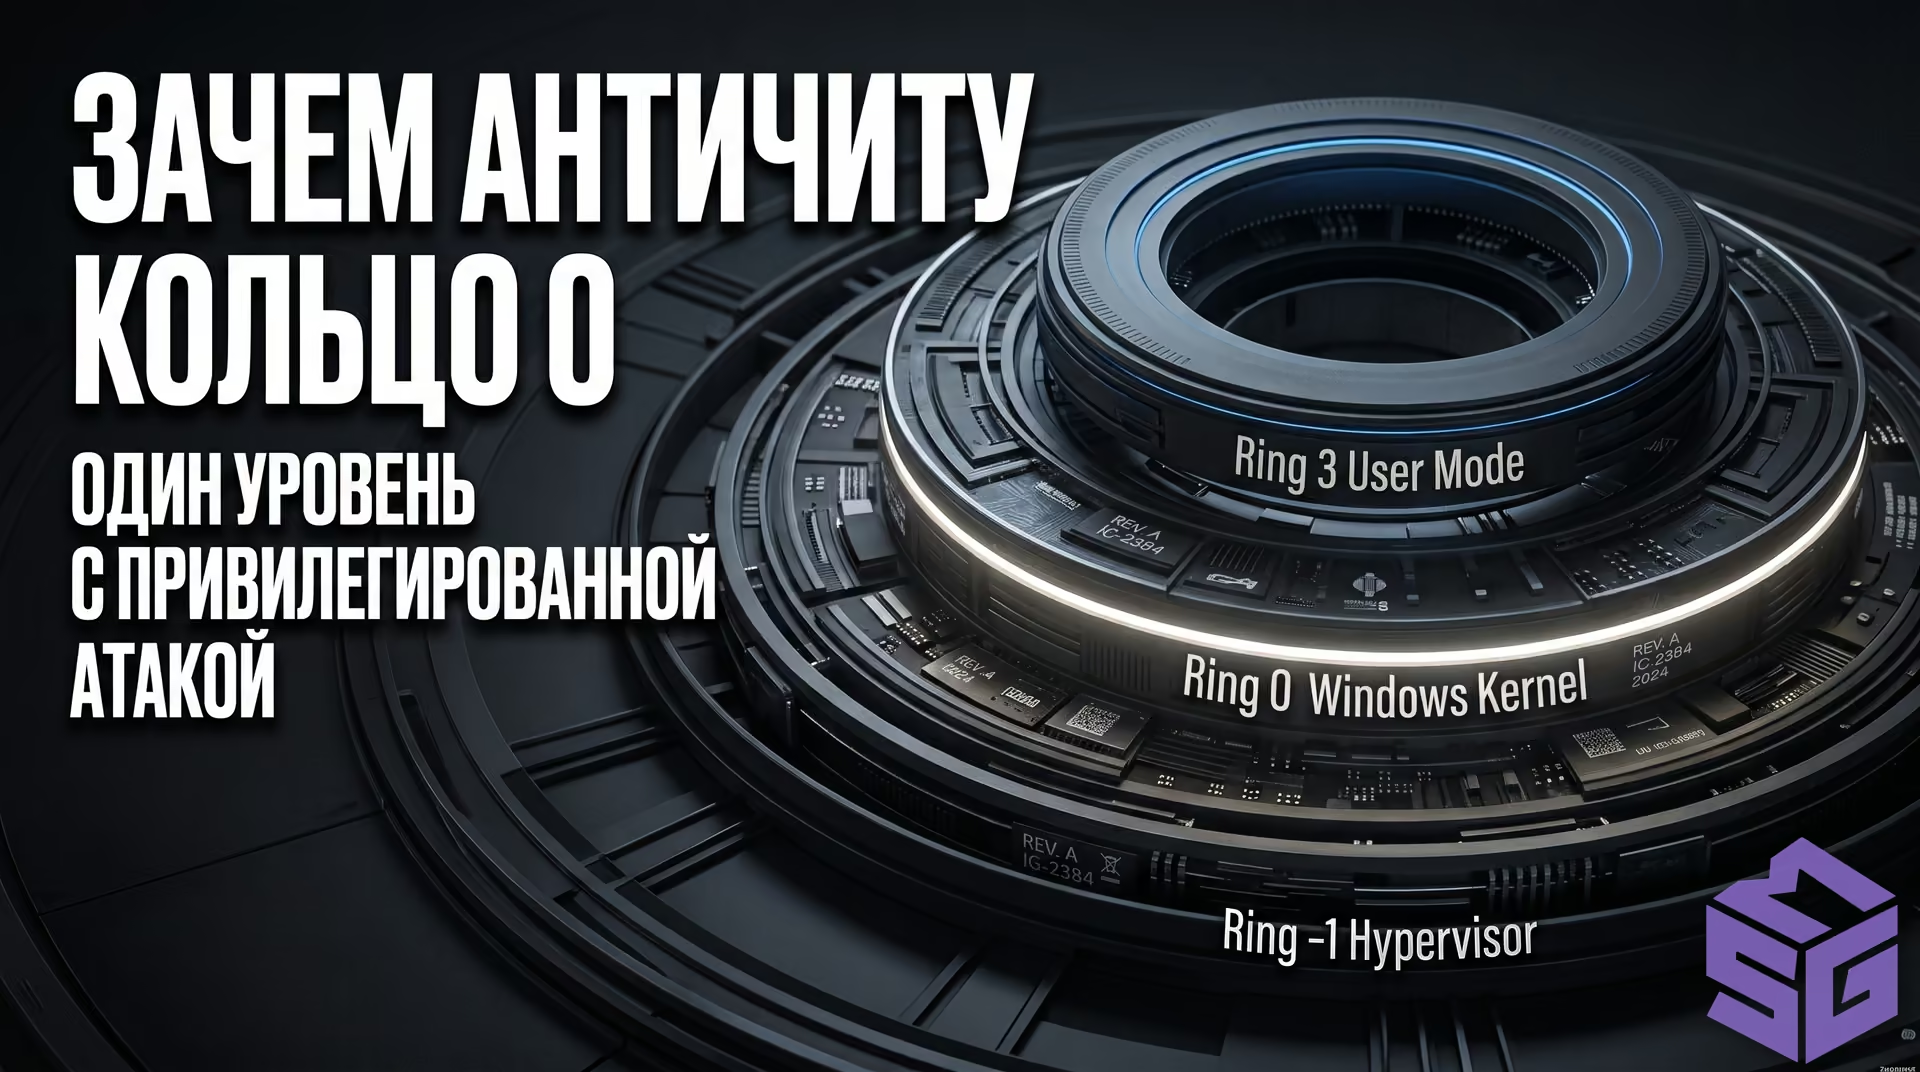
Кольца привилегий Windows: почему античит обязан работать на одном уровне с опасными программами
В пользовательском пространстве классический анти-чит работает как обычное соседнее приложение. Его возможности сильно ограничены:
Главный минус такого подхода — беззащитность. Если сторонний софт получил права администратора или зашел через системную службу, он может легко заблокировать античиту глаза или показать ему поддельные данные.
Античит на уровне ядра устанавливается как системный драйвер и стартует вместе с Windows. На этом уровне он может перехватывать запросы любых программ: как только неизвестный процесс пытается заглянуть в память игры, драйвер защиты тут же урезает ему права доступа. Кроме того, работа в Ring 0 закрывает лазейку с атаками класса BYOVD (когда взломщики берут старый, но официально подписанный драйвер от видеокарты или кулера и через его дыры влезают в систему). Античит сверяет все модули с черными списками уязвимостей и не дает запустить софт с небезопасной цифровой подписью.
Важный нюанс: Античиты ядра (такие как Riot Vanguard для Valorant или FACEIT AC) не ломают Windows сами по себе, но строго требуют включенной «Изоляции ядра» (HVCI), чтобы вредоносный код не мог выполниться в системной памяти.
Когда разработчики закрыли лазейки внутри операционной системы, авторы запрещенного софта пошли на крайние меры: перенесли чтение памяти на отдельное физическое устройство. Из-за этого борьба с нечестной игрой переместилась на уровень материнской платы.
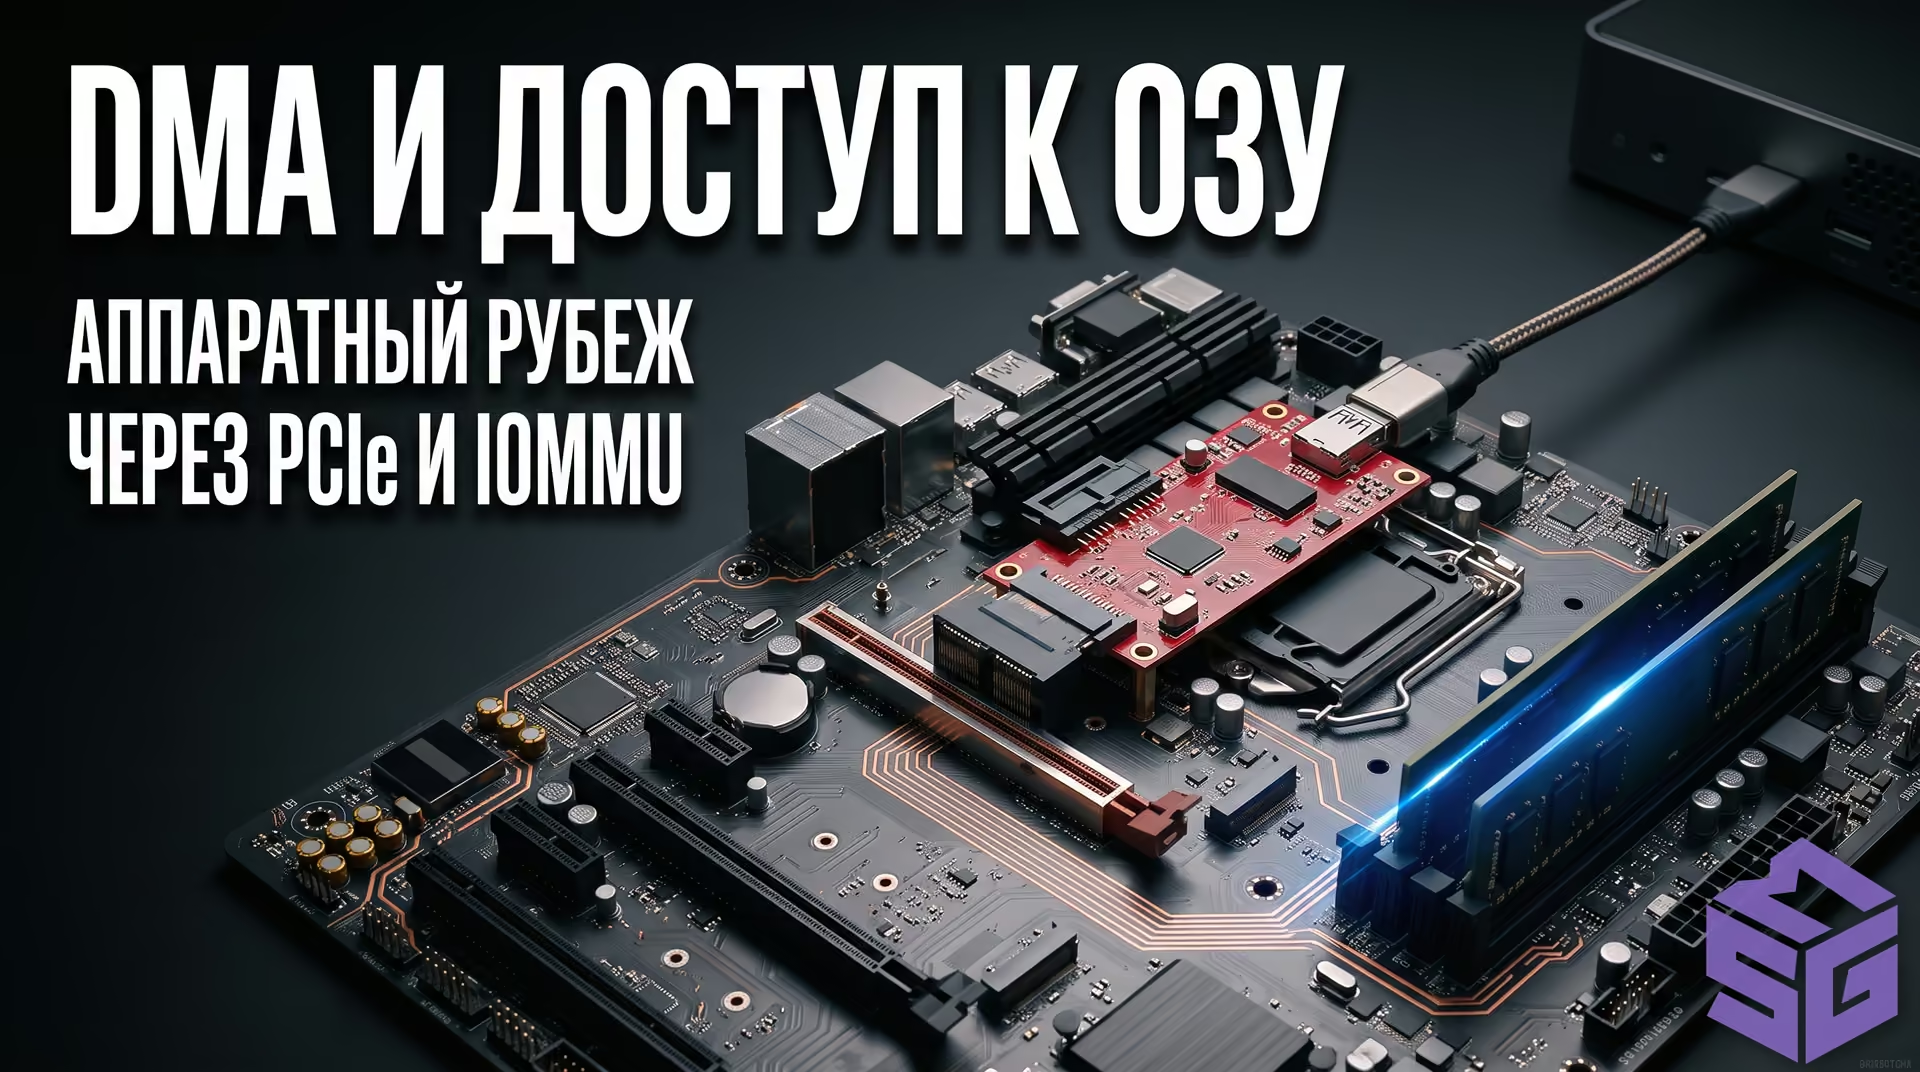
Аппаратная схема: как отдельная плата считывает память игрового ПК и шлет данные на второй ноутбук
В разъем материнской платы (куда обычно ставят видеокарты или накопители) вставляется специальная плата прямого доступа к памяти (DMA). Она тихо копирует нужные участки ОЗУ и передает их по кабелю на второй компьютер или ноутбук, где на отдельный экран выводятся радар и позиции врагов. Windows на основном компьютере ничего подозрительного не фиксирует: в диспетчере задач чисто, сторонних процессов нет. Для изучения таких угроз сегодня строятся целые тестовые стенды на базе аппаратных комплексов DMA, ведь программным способом заметить второй ПК в связке невозможно.
Чтобы заблокировать скрытное считывание памяти, современные античиты заставляют включать технологию IOMMU (Intel VT-d или AMD-Vi) в BIOS. Это аппаратный щит в процессоре: он указывает разъемам PCIe, к каким адресам памяти им запрещено прикасаться. А связка из модуля TPM 2.0 и безопасной загрузки Secure Boot гарантирует, что система запустилась в чистом виде, без скрытых руткитов, подменяющих системные команды еще до старта Windows.
| Античит | Как работает драйвер |
|---|
Разработчики онлайн-игр всегда исходят из правила: компьютеру игрока доверять нельзя ни при каких условиях. Поэтому главные расчеты физики и фильтрация информации переносятся на игровой сервер, который решает, что реально произошло в матче, а что было выдумкой.
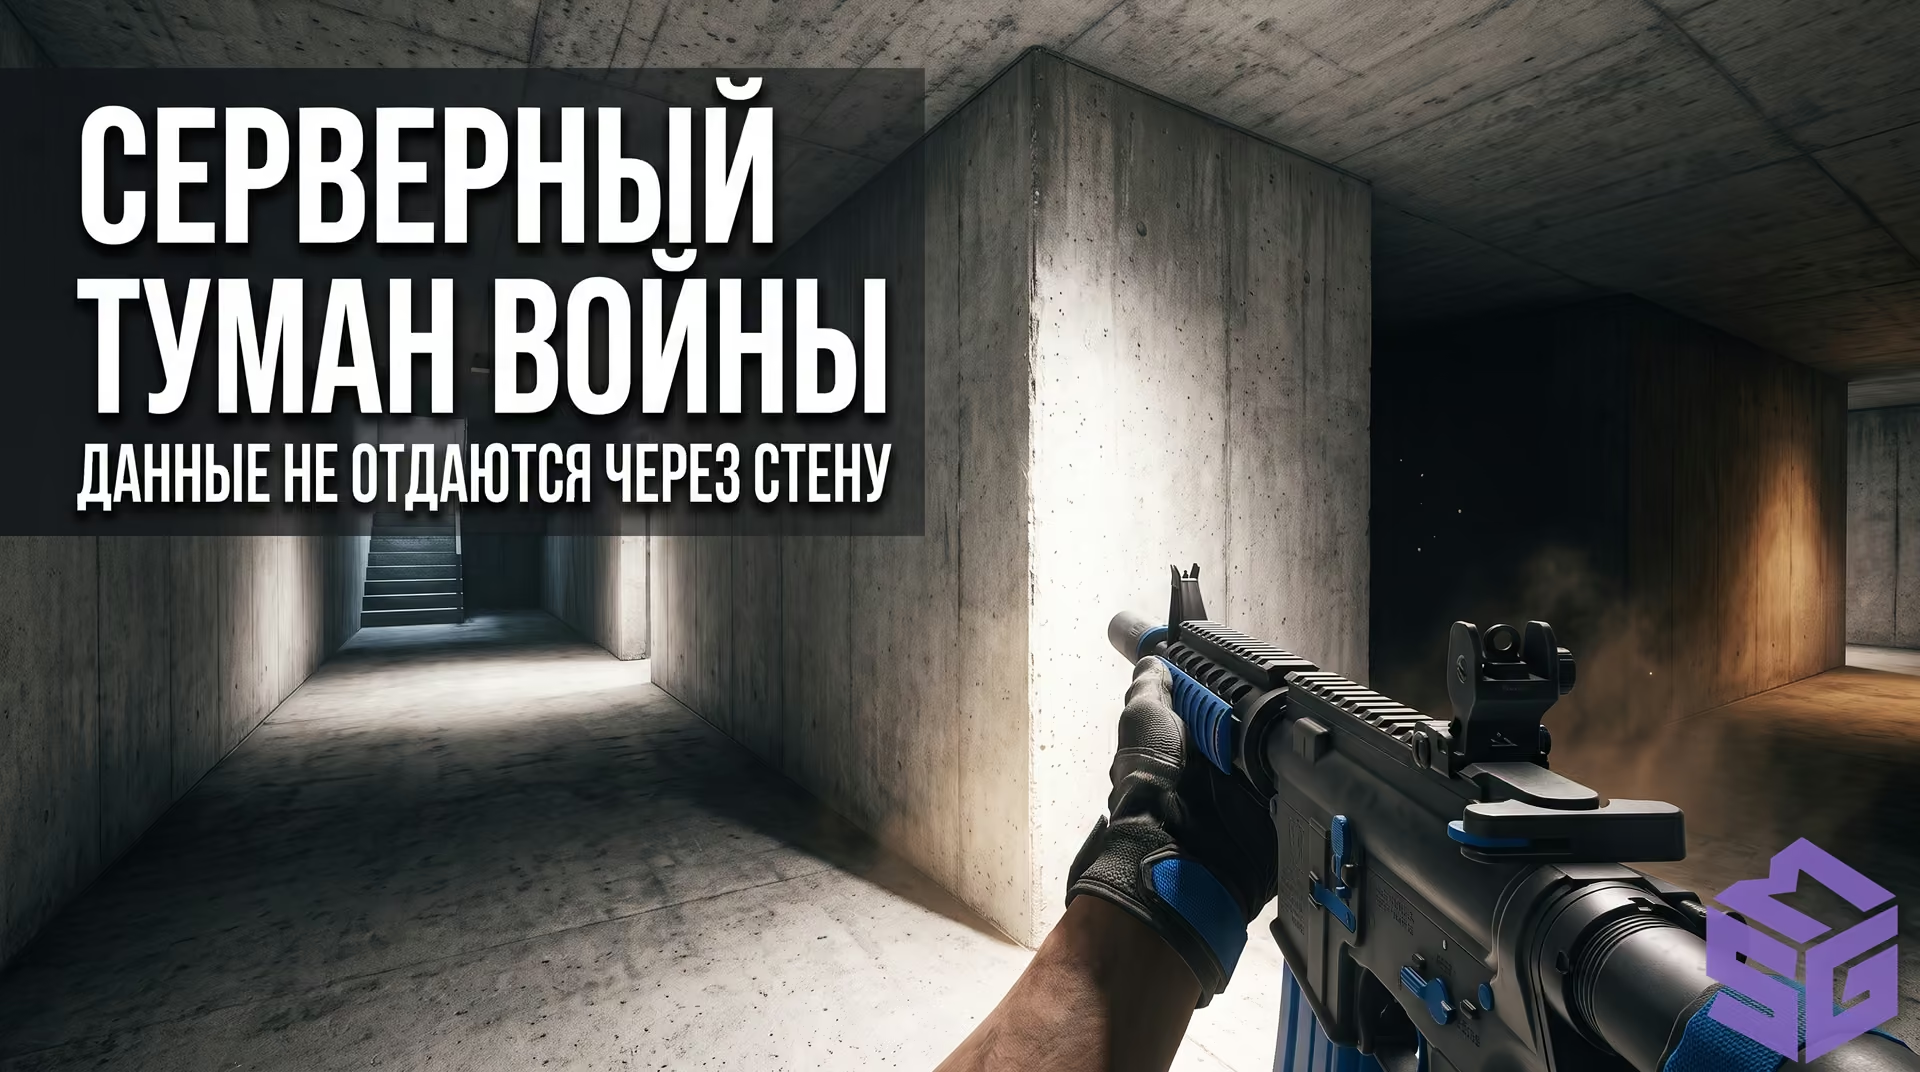
Серверный туман войны: данные о враге не отправляются на ПК, пока между вами есть препятствие
Сервер сам рассчитывает скорость передвижения персонажей. Если сторонний софт попытается телепортировать игрока вперед, сервер сопоставит время с допустимой скоростью и отбросит персонажа назад. Против функции показа сквозь стены (Wallhack) работает сетевой «туман войны». Сервер непрерывно проверяет прямую видимость: если соперник стоит за бетонной стеной, сервер просто не шлет вашему ПК пакет с его координатами. Читать в оперативной памяти банально нечего — моделька врага появится в данных только тогда, когда он начнет выходить из-за угла.
Даже если чит работает на отдельном устройстве и не оставляет программных следов, игрока выдают его руки. Машинное обучение анализирует входящую телеметрию мыши:
Нейросетевые системы (такие как Valve VACnet или алгоритмы FACEIT) обучаются на миллионах игровых эпизодов. Они легко отличат жесткий флик опытного киберспортсмена от математически идеальной доводки софта. В таких играх, как Counter-Strike 2, система VAC Live способна прервать соревновательный матч прямо посреди раунда, если поведение нарушителя выходит за рамки человеческих возможностей.
Многих игроков раздражает, когда очевидный нарушитель спокойно доигрывает матч и не улетает в бан сию секунду. Но у такой медлительности разработчиков есть четкая техническая причина.
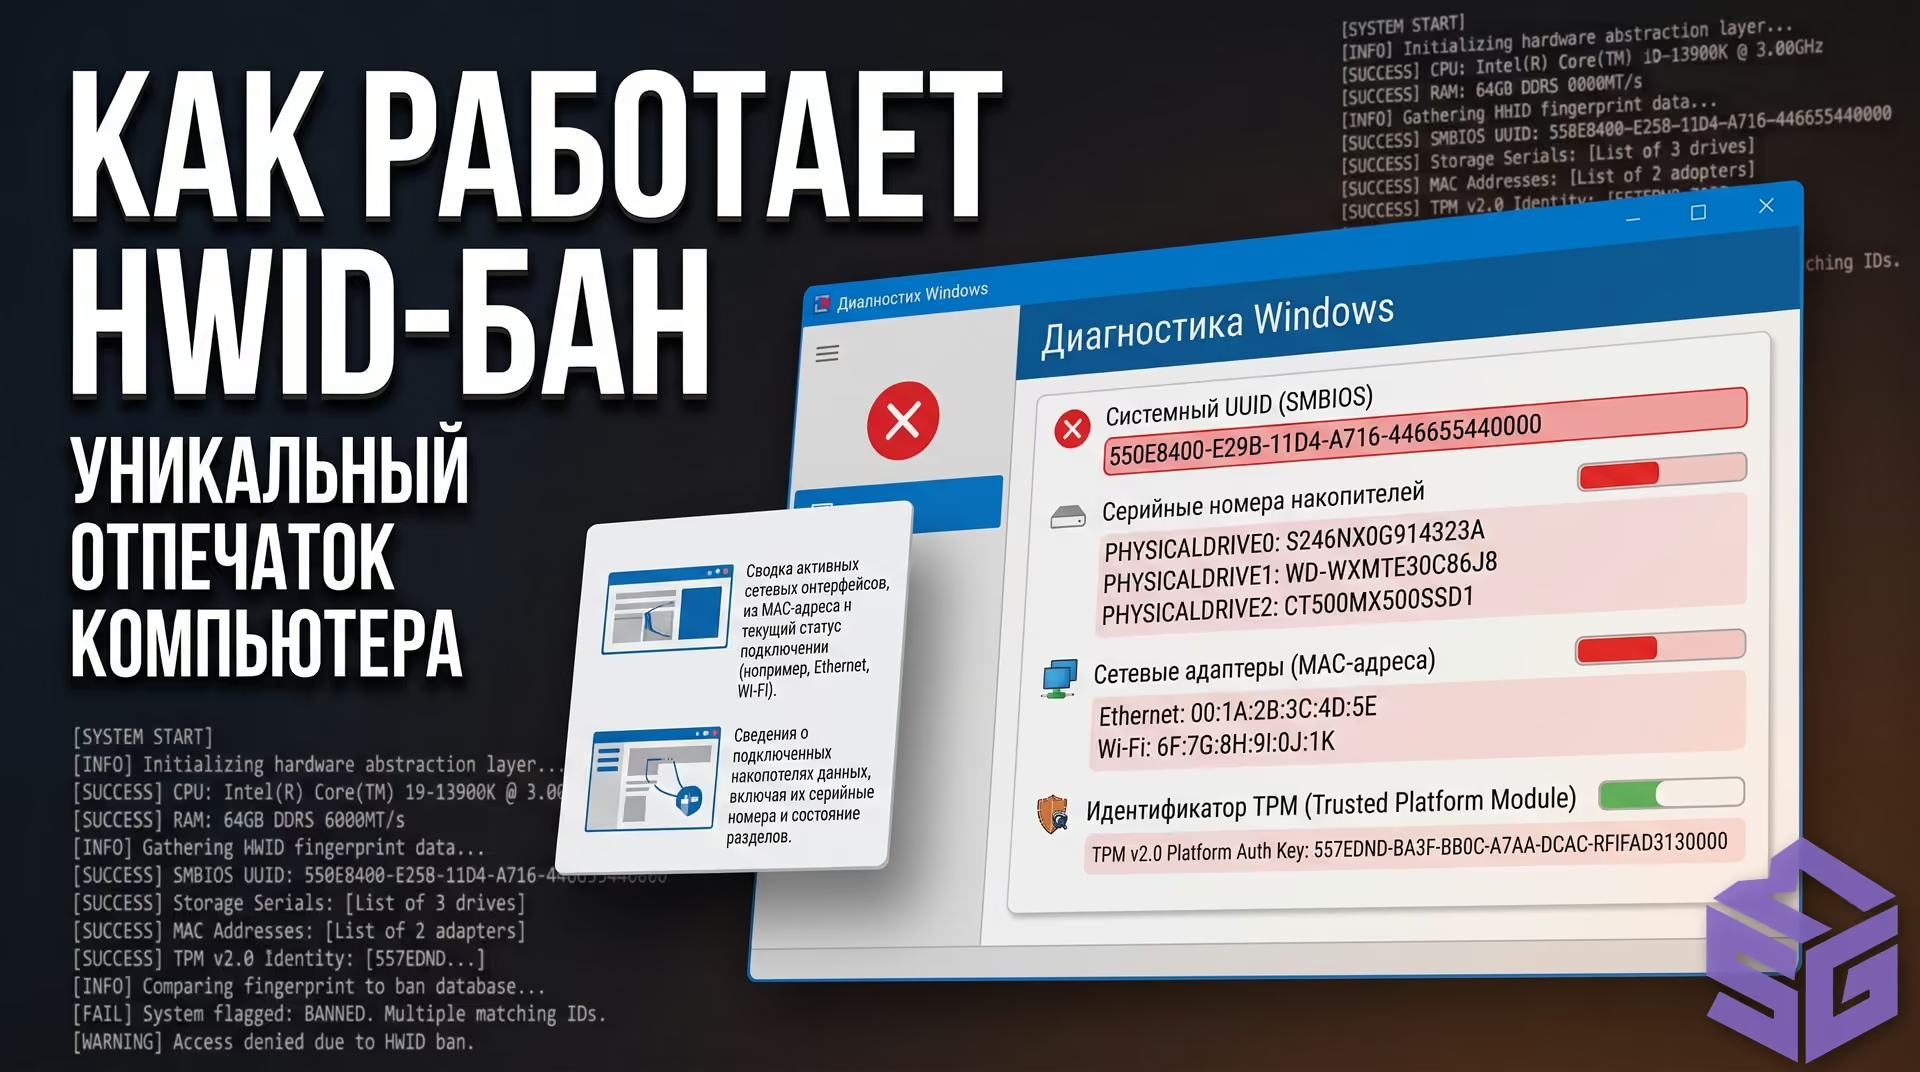
Из каких компонентов ПК античит собирает уникальный отпечаток для пожизненного бана
Если банить нарушителя через две секунды после включения софта, создатели читов сразу поймут, какую именно строчку их кода научился распознавать античит. Чтобы лишить их этой информации, система ставит на подозрительный аккаунт скрытую метку. Нарушителя пускают поиграть еще пару недель, собирают данные о его софте, а затем проводят массовую «волну банов», блокируя сразу тысячи учетных записей. Исключением служат только очевидные серверные аномалии, когда системы вроде VAC Live закрывают матч прямо на месте, спасая рейтинг честных участников.
Чтобы заблокированный игрок не создал новый профиль через пять минут, античит выдает бан по железу (HWID). Для этого собирается уникальный отпечаток конкретного компьютера:
Обычная переустановка Windows или смена IP-адреса здесь бессильны: серийники жестко прописаны в микросхемах комплектующих. Вернуться в игру на таком ПК получится только после физической замены ключевых деталей (платы и накопителей) либо при использовании сложных маскировочных решений — драйверов-спуферов, которые на лету подменяют считываемые античитом серийные номера на виртуальные аналоги.
Глубокий доступ античитов к ядру операционной системы регулярно пугает пользователей. Многие боятся слежки за личной перепиской или падения частоты кадров в играх.
Крупные издатели игр работают под надзором строгих европейских и международных законов о конфиденциальности (включая регламенты GDPR). Античит не читает переписки в мессенджерах, не лазает по вкладкам браузера и не просматривает ваши фотографии на диске — у него просто нет таких инструкций. Все, что его интересует — это процессы в оперативной памяти, хеш-суммы загруженных модулей, сертификаты драйверов и состояние системных защит. Это исключительно техническая телеметрия, которая не несет никакой персональной информации.
Синий экран смерти (BSOD) обычно появляется из-за конфликта за права доступа в Ring 0. Сторонние утилиты для разгона видеокарт, мониторинга кадров (вроде старых версий MSI Afterburner) или программы для подсветки клавиатур часто используют очень старые системные драйверы. Античит видит, что какая-то посторонняя программа пытается перехватить системные вызовы, и пресекает ее действие. Если утилита написана криво и не умеет обрабатывать такой отказ, операционная система падает в критическую ошибку. Сам по себе настроенный античит крайне легок: он забирает всего 1–2% мощности процессора и около 20–30 МБ памяти, поэтому на плавность картинки и FPS он практически не влияет.
Античит следит за целостностью файлов игры, сканирует оперативную память на предмет посторонних инъекций и запрещает сторонним программам подключаться к игровому процессу. На уровне ядра драйвер проверяет цифровые подписи всех запущенных служб и блокирует известные уязвимые драйверы.
Нет, личные файлы и переписки античит не просматривает. Зона его видимости строго ограничена адресным пространством запущенной игры, системными процессами и списком драйверов. Разработчики собирают только служебные технические данные, необходимые для проверки безопасности системы.
Secure Boot и модуль TPM 2.0 создают доверенную цепочку запуска Windows. Они гарантируют, что операционная система загрузилась в защищенном виде и в ней не работают скрытые руткиты, стартующие до античита и способные обмануть его проверки еще до входа на рабочий стол.
Мгновенный бан сразу покажет разработчикам чита, какая именно функция их софта попалась на проверке. Откладывая блокировку на дни или недели (до общей волны банов), создатели игры защищают свои методы обнаружения от быстрого взлома и реверс-инжиниринга.
Современный античит давно перерос рамки простого сканера подозрительных файлов. Сегодня это слаженная многоуровневая система, объединяющая аппаратные блокировки процессора, строгий контроль ядра Windows и облачные нейросети на игровых серверах. Понимая логику этих процессов, гораздо проще настроить свою систему, избавиться от синих экранов и спокойно наслаждаться соревновательными катками без риска нарваться на случайный сбой.
| Нужен ли TPM 2.0 |
|---|
| Нужен ли Secure Boot |
|---|
| Изоляция памяти IOMMU |
|---|
| Riot Vanguard | По требованию или всегда включен | Строго обязателен | Строго обязателен | Контролируется защитой Windows |
| FACEIT AC | Фоновая служба ядра | Строго обязателен | Строго обязателен | Обязательна для турнирных матчей |
| Easy Anti-Cheat | Только пока запущена игра | Зависит от проекта | Рекомендуется | Поддерживается в сервисах Epic |
| BattlEye | Только пока запущена игра | Зависит от проекта | Рекомендуется | На усмотрение разработчиков игры |
Если материнская плата настроена неправильно или эти параметры отключены, соревновательные игры вроде Valorant или турнирные матчи на FACEIT просто откажутся запускаться.
Бан по железу — это черная метка для уникального набора комплектующих ПК: серийных номеров SSD-дисков, материнской платы и сетевых адаптеров. Простая смена аккаунта или форматирование диска не помогут, так как эти номера зашиты в микрокод деталей заводом-изготовителем.
Штатная работа системы защиты незаметна для производительности: античит расходует до 1–2% ресурсов процессора и минимум оперативной памяти. Просадки FPS и вылеты происходят только при конфликтах драйвера защиты со старыми программами для разгона или софтом подсветки.